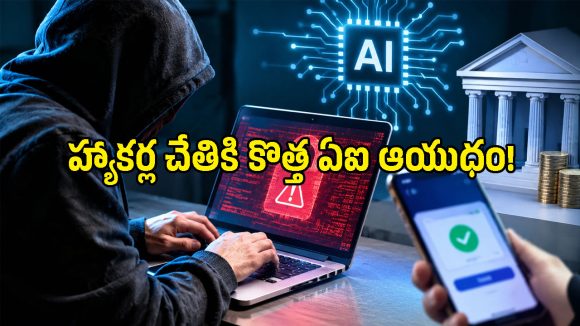


Payment System Hacking: ఆన్లైన్లో డబ్బులు పంపడం, బిల్లులు చెల్లించడం ఇప్పుడు మన రోజువారీ పనుల్లో భాగమైపోయాయి. అయితే ఈ సౌకర్యాన్నే సైబర్ నేరగాళ్లు తమకు అనుకూలంగా మార్చుకుంటున్నారు. కృత్రిమ మేధ (ఏఐ) సాయంతో చెల్లింపుల వ్యవస్థలను లక్ష్యంగా చేసుకుని కొత్త తరహా దాడులకు దిగుతున్నారని భారత సైబర్ భద్రతా సంస్థ CERT-In హెచ్చరించింది. ముఖ్యంగా పెద్ద మొత్తాల్లో డబ్బు లావాదేవీలు జరిగే సంస్థలు మరింత జాగ్రత్తగా ఉండాలని సూచించింది.
గతంలో హ్యాకర్లు నేరుగా బ్యాంకింగ్ వ్యవస్థలు లేదా పేమెంట్ ఏపీఐలపై దాడి చేసేవారు. ఇప్పుడు వారి పద్ధతి మారింది. బ్యాంకులకు బయట ఉండే వ్యాపార యాప్లు, ప్రభుత్వ చెల్లింపులు నిర్వహించే ప్లాట్ఫామ్లు, సరఫరాదారులకు డబ్బులు పంపే సంస్థల వ్యవస్థలను లక్ష్యంగా చేసుకుంటున్నారు. పెద్ద కంపెనీలు, ప్రభుత్వ కార్యాలయాలు, కాలేజీలు, పరిశోధనా కేంద్రాల్లో ఇలాంటి ప్రమాదం ఎక్కువగా ఉండొచ్చని హెచ్చరిక చెబుతోంది.
హ్యాకర్లు సంస్థల కంప్యూటర్ వ్యవస్థల్లోకి చొరబడి చెల్లింపులకు సంబంధించిన రికార్డులు, ఆమోద నిబంధనలను మార్చే ప్రయత్నం చేస్తున్నారు. ఆ తర్వాత అసలు ఖాతాకు వెళ్లాల్సిన డబ్బును మరో బ్యాంకు ఖాతాకు మళ్లించవచ్చు. అంటే పేమెంట్ వ్యవస్థను నేరుగా పగలగొట్టకుండానే, దానికి ఆదేశాలు ఇచ్చే వ్యాపార వ్యవస్థల్లో మార్పులు చేసి మోసానికి పాల్పడుతున్నారు. అందుకే లావాదేవీల వివరాలు మాత్రమే కాకుండా.. వాటికి అనుమతి ఇచ్చే ప్రక్రియలపైనా నిఘా అవసరం.
Also Read: జియో సంచలన ఆఫర్.. రోజుకు 2.5GB డేటాతో పాటు 12 నెలల Canva Pro ఉచితం.. ఎలా పొందాలంటే?
ఈ దాడుల్లో Agentic Offensive Frameworks అనే ప్రత్యేక ఏఐ సాధనాలను వాడుతున్నారని CERT-In తెలిపింది. ఒకేసారి పలు ఏఐ ఏజెంట్లు పనిచేస్తూ వ్యవస్థల్లో బలహీనతలను వెతకడం, పాస్వర్డ్లను ఛేదించేందుకు ప్రయత్నించడం చేస్తాయి. ఒక పద్ధతి పనిచేయకపోతే మరో మార్గాన్ని ఎంచుకునేలా ఇవి రూపొందించబడ్డాయి. దీంతో దాడులు వేగంగా సాగవచ్చు. పాత భద్రతా పద్ధతులు ఇలాంటి కదలికలను వెంటనే గుర్తించలేకపోవచ్చు.
ఆర్థిక రికార్డులు, అడ్మిన్ ఖాతాలకు అవసరమైన వారికే యాక్సెస్ ఇవ్వాలి. చెల్లింపు నిబంధనలు, లబ్ధిదారుల బ్యాంకు ఖాతాల్లో మార్పులు జరిగితే తప్పనిసరిగా మరోసారి ధృవీకరించాలి. ఆఫీస్ లాగిన్ వివరాలు, బయటకు పంపుతున్న డేటాను క్రమం తప్పకుండా పరిశీలించాలి. అనుమానాస్పద మార్పులు కనిపిస్తే వెంటనే స్పందించాలి. CERT-In నిబంధనల ప్రకారం సైబర్ దాడి విషయం తెలిసిన ఆరు గంటల్లో incident@cert-in.org.inకు సమాచారం ఇవ్వాలి. మోసానికి గురైతే cybercrime.gov.inలో ఫిర్యాదు చేయాలి.
ఇది సాధారణ వినియోగదారులకూ పరోక్షంగా ముప్పు కలిగించవచ్చు. సంస్థల్లో చెల్లింపు వివరాలు మార్చితే సరైన వ్యక్తికి చేరాల్సిన నగదు తప్పు ఖాతాలోకి వెళ్లే అవకాశం ఉంటుంది. అందుకే డబ్బు పంపే ముందు ఖాతా నంబర్, పేరు, చెల్లింపు వివరాలను మరోసారి చూసుకోవడం మంచిది. అనుమానాస్పద మెసేజ్లు లేదా లింక్లను తెరవకూడదు. బ్యాంకు లేదా సంస్థ పేరుతో వచ్చే అభ్యర్థనలను అధికారిక మార్గంలో నిర్ధారించుకోవడమే సరైన మార్గం.
Also Read: సిమ్ కార్డ్ పోతే ఏం చేయాలి? పాత నంబర్ మారకుండా కొత్త సిమ్ తీసుకోవడానికి ఈజీ ప్రాసెస్ ఇదే!
 Share

 పోలీస్ వరుడి కట్నం కక్కుర్తి.. బ్రెజ్జా కారు లేదని పెళ్లి క్యాన్సిల్.. మండపం నుంచి యూటర్న్!